
La brèche PHP2Shell… ça, c’est fait !
Ça y est… Après quelques semaines passées sous le capot, j’arrive au bout d’une campagne de correctifs liés à la faille PHP — la fameuse « PHP2Shell », celle qui a fait s’éteindre des sites gouvernementaux et mis la NSA, le FBI et la CISA en alerte… Dans le cadre des contrats de maintenance WordPress de Blackpepper et de quelques demandes ponctuelles, tous les sites suivis sont désormais passés à la loupe, mis à jour et protégés.
Bon à savoir : ce n’était pas un malware, mais une faille dans le moteur même de PHP, le langage qui fait tourner environ 70 % du web, WordPress en tête. Et ce sont des agents IA qui l’ont dénichée — les chercheurs de Calif avec GPT-5.6 Sol, dans le cadre du programme « Patch the Planet » d’OpenAI, puis indépendamment les équipes de Wiz. La faille dormait dans le code depuis plus de dix ans ; des générations d’auditeurs humains sont passées devant sans la voir. L’IA, elle, a regardé là où personne ne regardait plus.
Mais cet indicent fut aussi une opportunité : celle de passer le dépistage complet. Les audits préventifs ont révélé de vrais malwares, eux — bien présents, mais pas toujours actifs : des locataires discrets qui paient le loyer en secret. Surtout, beaucoup de sites n’étaient tout simplement… jamais contrôlés.
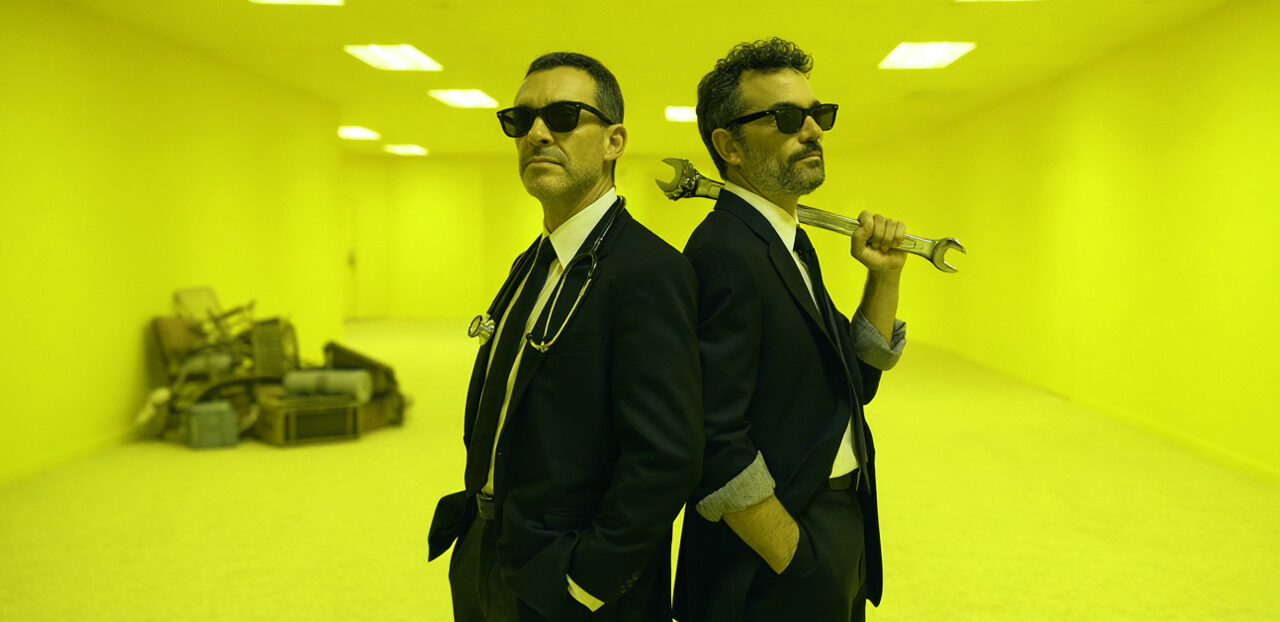
On va pourtant chez son médecin pour une prise de sang une fois l’an, ou dès qu’un bobo dépasse la taille d’un pansement. Le site web, lui, il tourne, il tourne — jusqu’au jour où…
Scruter les différents sites hébergés chez Infomaniak et KreativMedia m’a montré combien de sites ne sont simplement pas considérés du tout de ce point de vue. Et c’est là le vrai sujet : un site livré n’est pas un site vivant, ni en sécurité ni en efficience. Souvent, la maintenance — technique comme de contenu — n’a jamais été abordée ni à sa conception ni à sa livraison. Beaucoup de propriétaires se retrouvent avec un site comme s’il s’agissait d’un fichier stocké en local : une belle projection, figée, qu’on ressort au client deux fois l’an.
Or un site web, c’est un peu autre chose : c’est comme sa voiture ou sa moto: personne n’achète une occasion sans le carnet d’entretien — celui qui rappelle, outre la pression des pneus et le niveau d’huile avant chaque voyage, la courroie de distribution, les vidanges, les gros services qui évitent la casse. Sur le web, même discipline.
Voici le pense-bête du carnet de maintenance-type de Blackpepper, à épingler au-dessus de son bureau ou à aimanter sur son frigo:
- Mises à jour du CMS, des thèmes et des extensions de chaque domaine / sous-domaine d’un hébergement
- Mise à jour de la version PHP de chacun également
- Création / activation d’une agréable et rassurante page de maintenance, avec contacts et réseaux sociaux, et qui contient, mais pas le GTM qui fausserait les statistiques GA4
- Backup préalable de la base de données — les extensions n’étant pas toujours de bons colocataires, surtout si elles n’ont pas été évaluées au préalable
5. Renouvellement (périodique) de tous les mots de passe : users du CMS, FTP (fichiers), bases de données - Renouvellement du mot de passe PHP de l’hébergement – en se coordonnant avec les exploitants des autres sites et sous-domaines présents sur l’hébergement (comme si on changeait le numéro de central d’une flotte de taxis)
Votre médecin est toujours content de vous revoir, non ? Et votre mécano aussi… Ne les laisser pas tous les deux vous dire que vous auriez dû venir plus tôt…
Leave a comment
Vous devez vous connecter pour publier un commentaire.